Azure上的AD提供了帳號驗證的服務,所以很多企業為了讓員工透過行動裝置也能進行應用程式的身份驗證,所以將以往只能在公司內部進行AD帳號驗證的資訊,同步至Azure AD上,這樣,就可以讓更多的應用程式提供公司內部帳號驗證的服務
要建立本地端與雲端AD的同步方法非常的簡單,依照下面的步驟,很快就可以把本地端的AD與雲端的AD進行同步
在Azure上,建立一個新的Active Directory,要建立Active Directory的話,必須連到舊版的Azure入口網站頁面才能建立與管理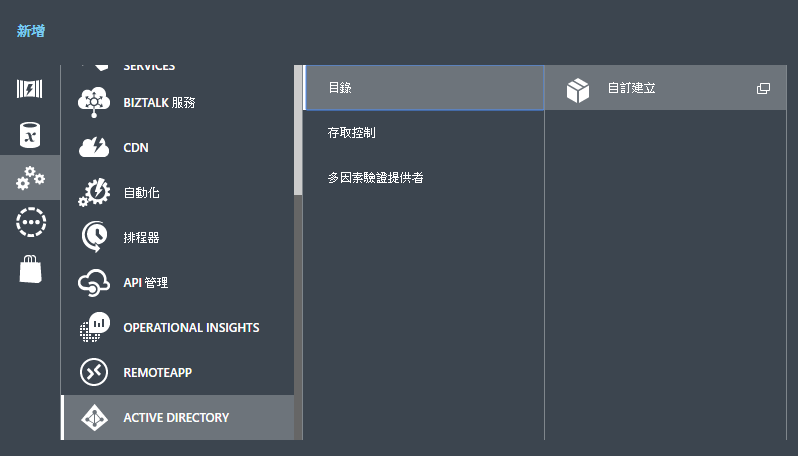
在建立Active Directory的畫面,輸入想要建立的AD的名稱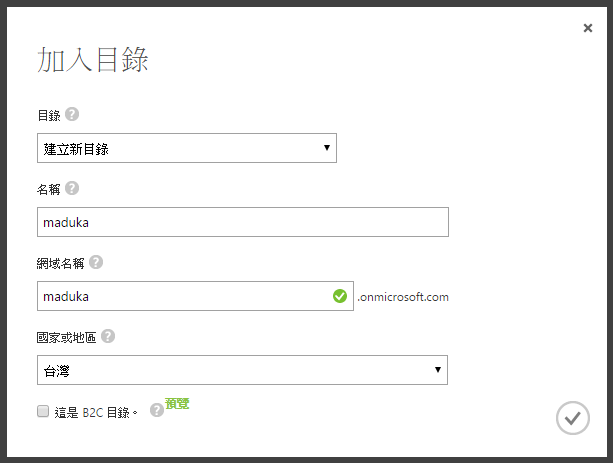
建立完成後,就可以在Active Directory的清單中看到這個AD目錄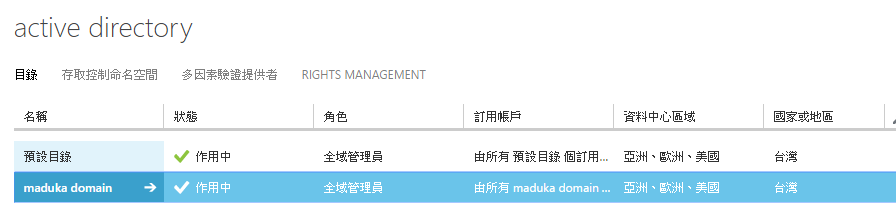
接著進入這個目錄,建立一個新的使用者
建立使用者時,由於這個使用者帳號是用來讓本地端AD進行同步驗證所使用的,所以請在角色的地方,選擇"全域管理員"
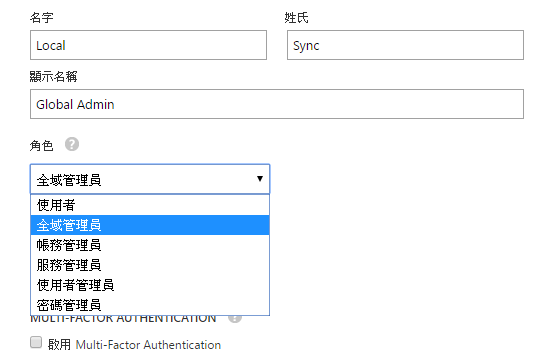
建立完成後,Azure會先在頁面上顯示這個帳號的暫時密碼,請先把這個密碼記起來,因為等一下要修改這個帳號的密碼,修改完成後才能進行同步的驗證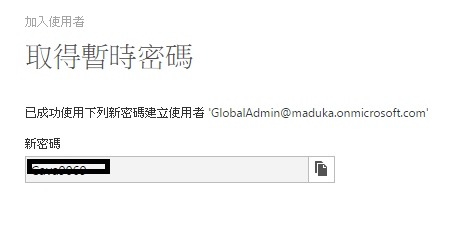
接著,開啟一個無痕式視窗,並輸入Azure的網址,登入帳號就輸入剛剛建立的帳號,並加上網域的名稱,密碼則是輸入剛剛記下來的暫時密碼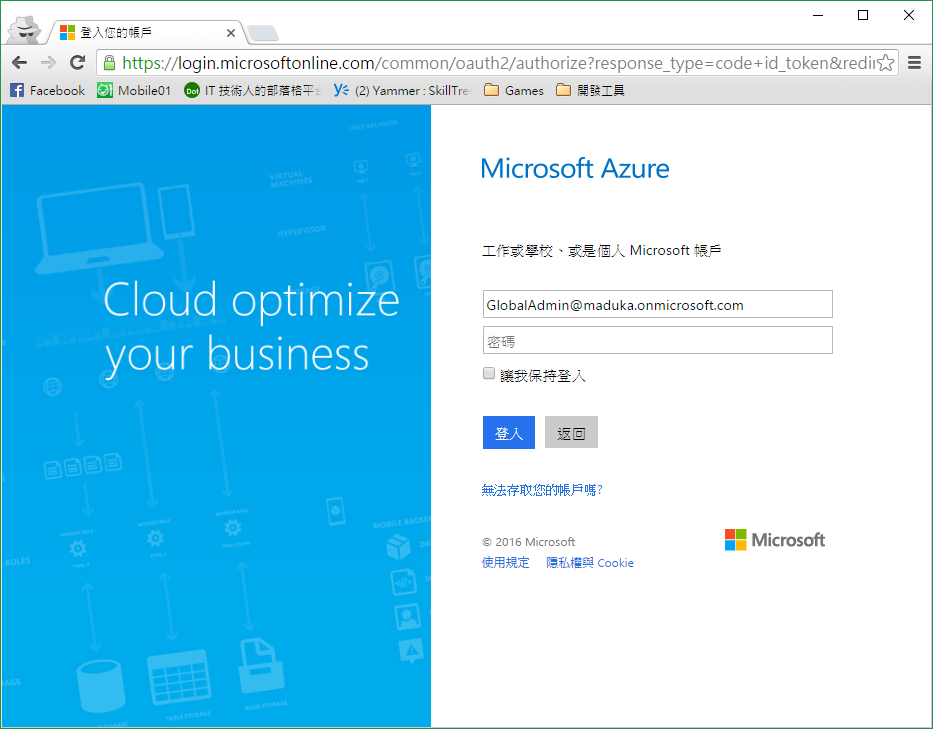
若是成功登入後,會出現第一次登入時必須進行密碼的修改,就輸入新的密碼,把舊密碼作一個取代的動作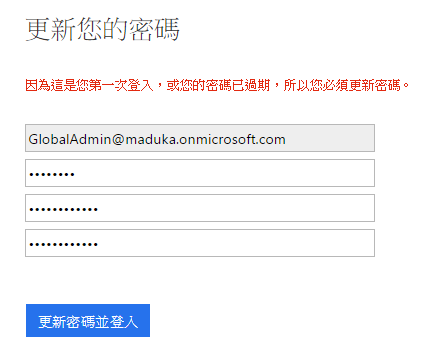
更改好密碼後,回到Azure AD上,點開要同步的Azure AD,進入"目錄整合"的功能,並將"目錄同步作業"更改為"已啟用"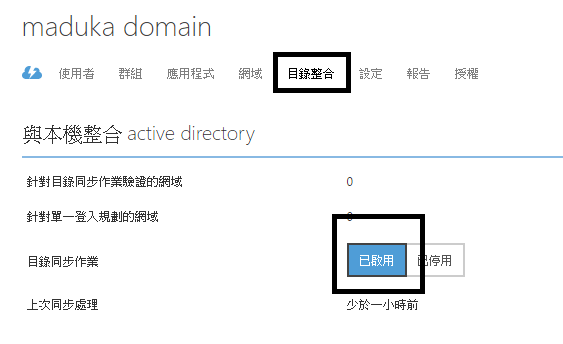
到這裡,雲端的Azure AD就已經準備好與本地端AD同步整合的動作了,接下來請到本地端AD中的伺服器,可以是DC,也可以是任何一台電腦,下載Azure AD Connect這個應用程式
下載完成後安裝起來,並執行Azure AD Connect這個應用程式,請點選"自訂"的功能
由於Azure AD Connect會使用到SQL Server作為同步用的資料庫,所以在自訂的畫面中可以選擇現有資料庫,若是希望安裝新的SQL Express LocalDB,就不要打勾,讓Azure AD Connect自行安裝
安裝基本需要使用的資料庫與服務之後,會詢問登入的方式,請在這裡選擇"密碼同步處理"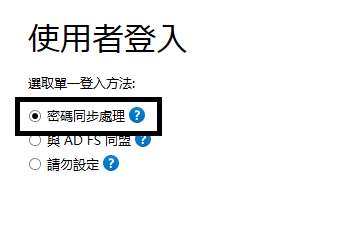
在這個步驟中執行連線到Azure AD的動作時,必須在這裡輸入剛剛建立好的全域管理員的帳號與密碼,以提供本地端AD進行驗證的動作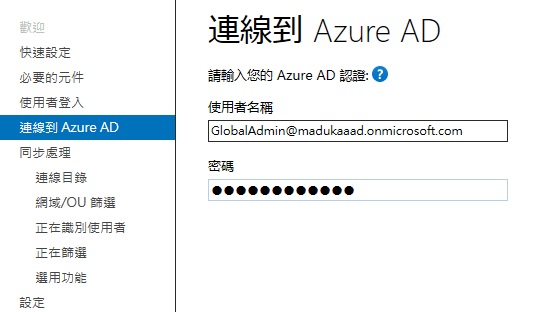
按下下一步會出現這個訊息,不過不用擔心,再按一次下一步就可以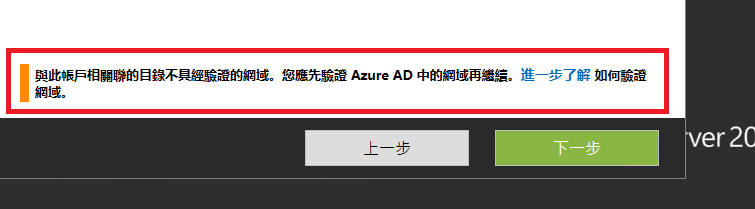
接著在連線您的目錄畫面中,選擇要同步到雲端的AD網域,並輸入可以讀取AD網域資訊的帳號與密碼,在這裡不一定要輸入Administrator,只要能夠讀取網域資訊的帳號就可以,輸入完成後,請點選"新增目錄"的按鈕,這個動作會在Azure AD中,建立要同步的本地端AD目錄,建立完成後,點選下一步的動作
接著,可以選擇要與Azure AD同步的項目,可以整個網域與OU都進行同步,或是可以自行選擇要同步的網域或是OU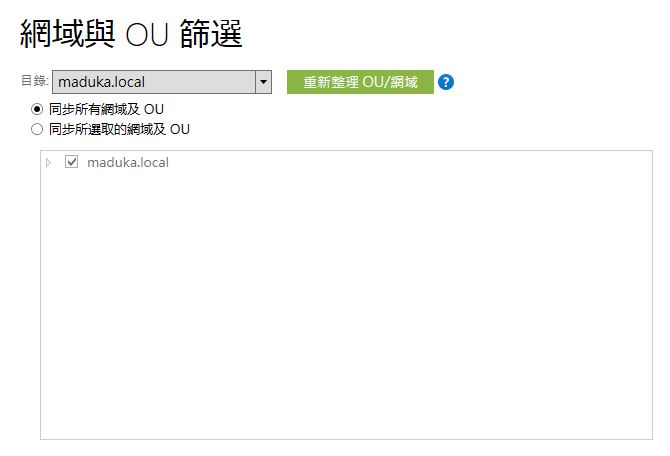
在專門識別您的使用者頁面中,可以設定使用者帳號存在兩個網域的狀態,在這裡就先選擇預設值不進行變更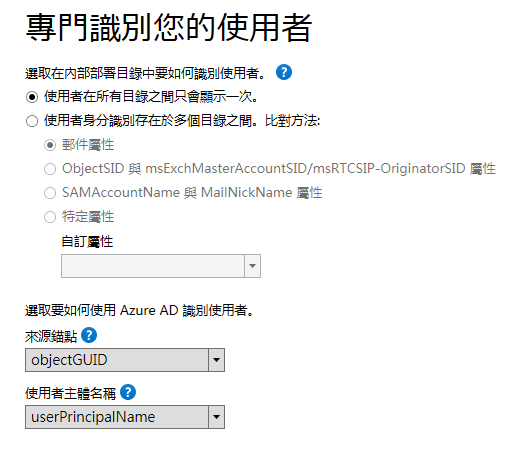
由於AD中除了網域使用者帳號外,還有電腦以及其他裝置的內容,所以接下來的頁面可以讓管理者選擇是否也要將裝置同步至Azure AD上
接著可以設定其他的細部功能,像是是否要與Exchange進行混合部暑,或是本地端AD是否有更多的延伸屬性需要寫入至Azure AD,密碼回寫等等的功能,都可以在這個畫面中進行設定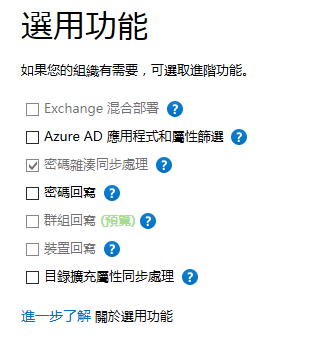
接下來按下完成,就會開始進行本地端AD與Azure AD的同步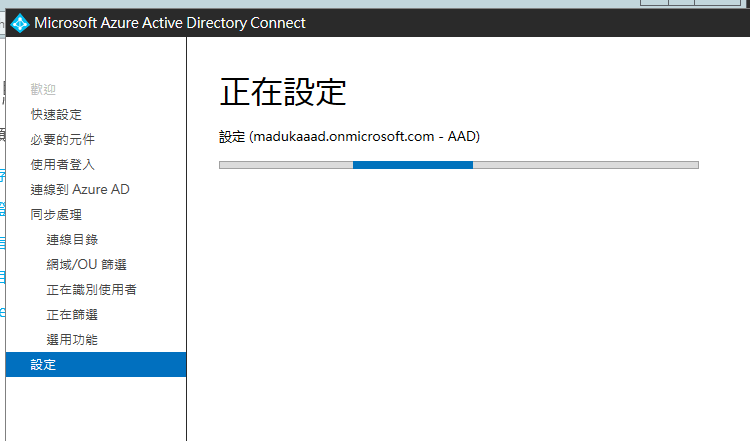
同步完成後,就可以在Azure AD上看到多了一個新的使用者帳號"on-premises directory synchronization service account",這個帳號就是用來同步Azure AD與Local AD用的帳號
在群組中也可以看到新增加了一些本地端AD的群組資訊了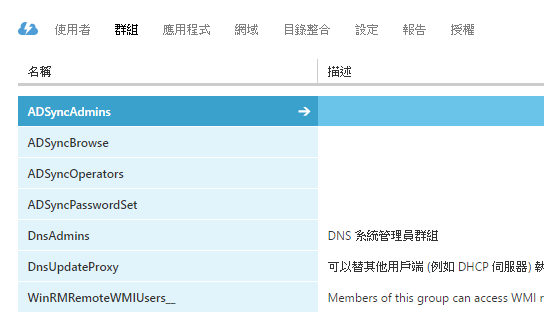
前提是在Azure AD上的自訂網域必須要先進行DNS的驗證,驗證通過後再進行同步即可
在安裝了Azure AD Connect的伺服器上,可以看到同時也安裝了Synchronization Rules Editor、Synchronization Service、Synchronization Service Key Management三個應用程式
Synchronization Rules Editor可以用來設定要與Azure AD同步的觸發原則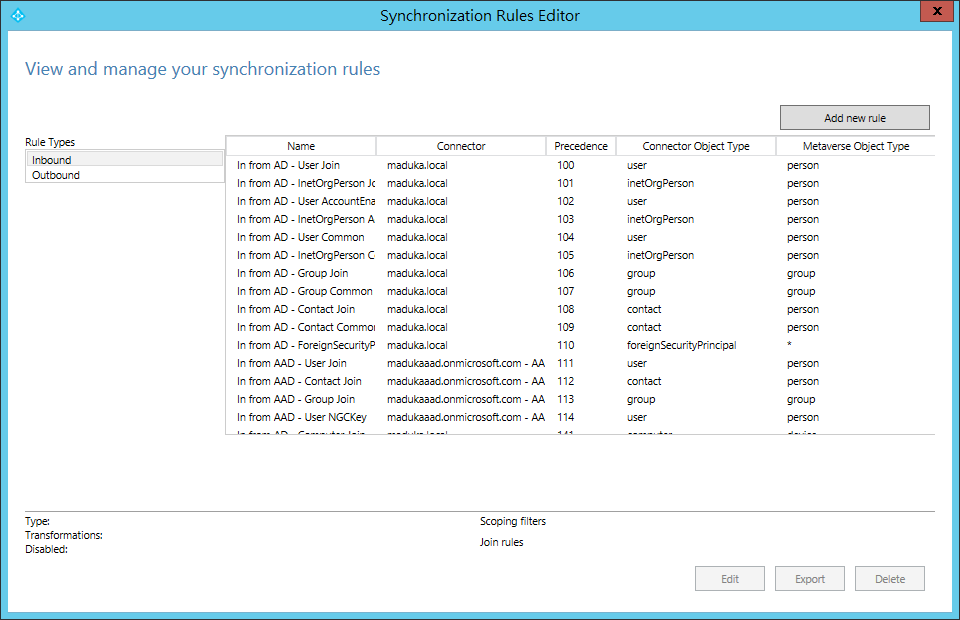
Synchronization Service可以查看同步的歷程記錄與狀態
Synchronization Service Key Management則是可以匯出同步用的管理加密金鑰
同步本地端AD的帳號至Azure AD上,除了可以提供雲端服務進行帳號驗證外,也可以作為應用程式的授權,帳號密碼管理的第一道門,延伸了企業內應用程式被區網局限的問題,也簡化了帳號與密碼管理的難度