最近在玩 Orca 這套工具,發現它不只是一個 terminal 管理器,還內建了一套多 Agent 協調機制,叫做 orchestration。想法很單純:手上有 copilot、antigravity、opencode 好幾種 agent,如果每次都要自己開視窗、自己盯著它有沒有做完,人力成本太高了。這篇就來記錄一下怎麼用 orchestration 同時派工給這幾個 agent,順便整理一下踩過的幾個坑。
最近在玩 Orca 這套工具,發現它不只是一個 terminal 管理器,還內建了一套多 Agent 協調機制,叫做 orchestration。想法很單純:手上有 copilot、antigravity、opencode 好幾種 agent,如果每次都要自己開視窗、自己盯著它有沒有做完,人力成本太高了。這篇就來記錄一下怎麼用 orchestration 同時派工給這幾個 agent,順便整理一下踩過的幾個坑。
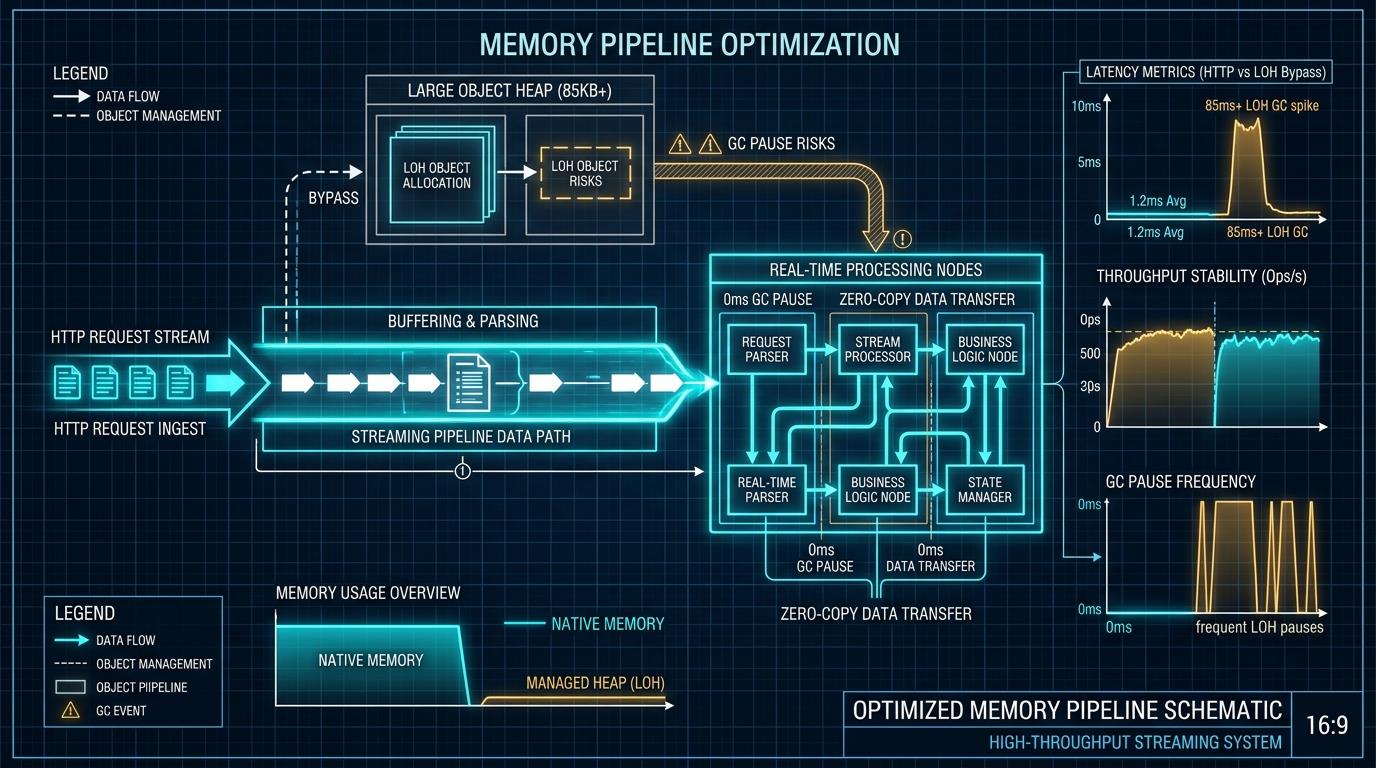
在 ASP.NET Core 接收或回傳約 1MB 以上的大型 JSON 陣列時,若直接用 List<T> 接收,底層陣列只要超過 85,000 bytes 就會直接丟進大型物件堆積(Large Object Heap, LOH)。在高並發下,這會引發頻繁的 Gen2 垃圾回收(Garbage Collection, GC)、記憶體碎片化甚至直接導致 OOM。這裡透過實測排查,示範如何用 ArrayPool<T> 池化與 IAsyncEnumerable<T> 串流解析徹底避開 LOH 與 OOM 壓力。
傳統 Agent 靠 grep 讀檔做跨檔案重構,面對大型專案常面臨 Context 塞爆、Token 暴增、推理迷路三大痛點。
程式碼知識圖譜,結合語法分析(AST)與向量,將呼叫關係預建為圖,直接提供精準子圖切片。本文以數十萬行的 aspnetcore 等大型 .NET 專案為標的,實測 7 款工具:
• code-review-graph
• gitnexus
• graphify
• Understand-Anything
• CodeGraph
• codebase-memory-mcp
• semble
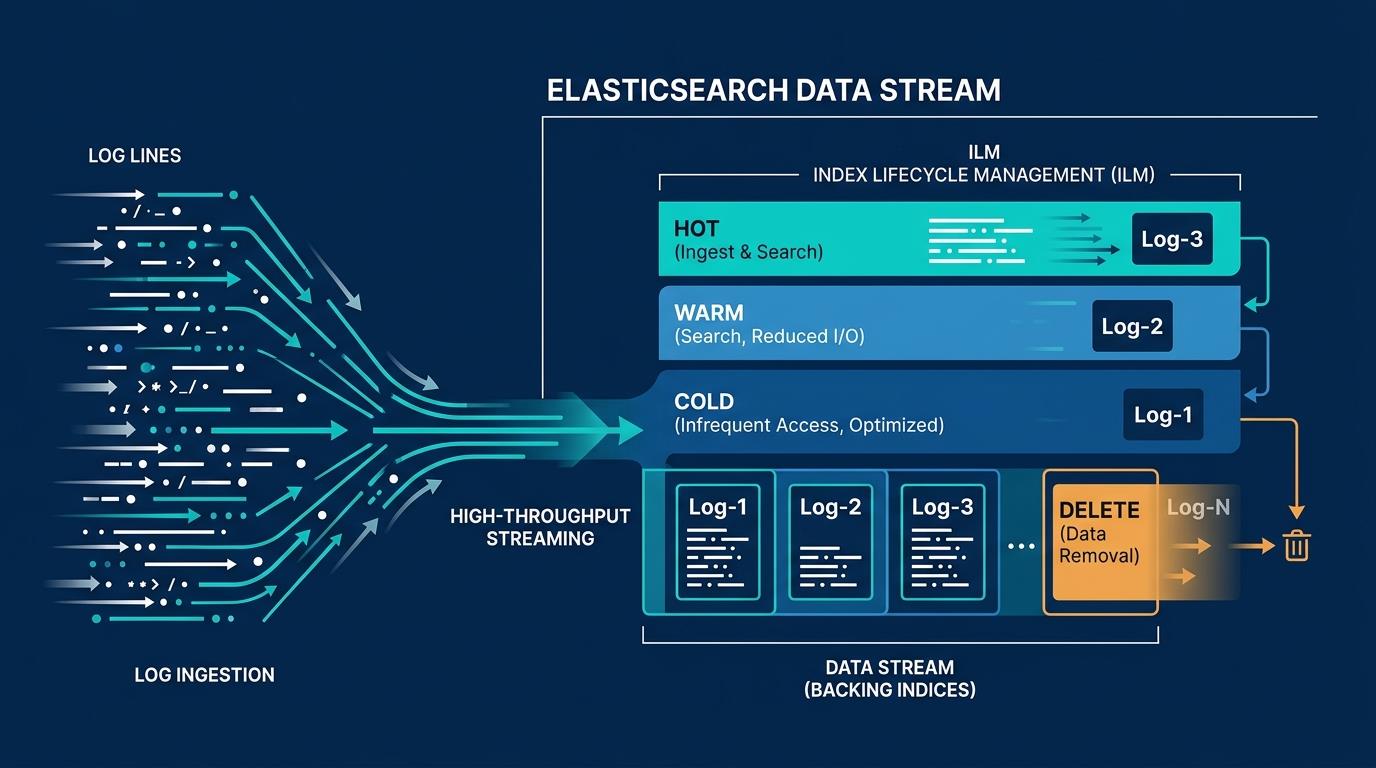
面對每日一億筆(尖峰每秒破萬筆)的海量時序日誌 (Time Series Logs),傳統依賴關聯式資料庫 (SQL) 或手動按日建立索引(Time-based Index)的做法,往往會面臨寫入吞吐瓶頸、過度分片 (Over-sharding) 以及維運刪除繁瑣等問題。本文將從 SQL 與 Elasticsearch 的概念差異出發,透過 Docker 快速建立測試環境,並深入介紹如何利用 Data Stream 搭配索引生命週期管理 (ILM) 解決每日 Log 的寫入與自動輪轉問題,最後透過 ASP.NET Core 10 Web API 搭配基於 System.Threading.Channels 封裝的記憶體佇列類別 LogQueue 與背景消費者 LogBatchProcessor 實現高效能的非阻塞批次寫入與自動化測試。
在 SPA 架構下,整合 ASP.NET Core SignalR 常面臨安全挑戰。由於瀏覽器的 WebSocket 握手階段無法自訂 Headers,開發者常被迫將 JWT 放入 Query String 傳遞,使 Token 暴露於 URL 中。此外,一旦 SPA 遭遇 XSS 漏洞,記憶體中的憑證仍有被竊取的風險。
本文將介紹如何以 PKCE (Proof Key for Code Exchange) 三階段換票機制安全換取 30 秒短效 Hub Token,並結合 CSP (Content Security Policy)
聯防作為最後防線,從後端配置一路講到前端原生 JavaScript 整合,為 SignalR Hub 提供全方位的安全防護。
Open Design 是開源的 Claude Design 替代方案,支援 100+ 技能、150 個設計系統、261 個 Plugin,可以串接 Claude Code、Cursor、Copilot 等 21 種 Coding Agent,可直接使用本機環境的授權配置,也支援自備 API Key(BYOK)。這篇記錄在 WSL2 上從 clone 到跑起來的完整過程,以及踩到的坑。
隨著 AI Agent 的興起,我們開始授權 AI 代理人存取各種外部服務。但這也帶來了全新的安全隱憂:如果你還習慣把 API 金鑰寫死在程式碼裡,或是隨便丟在 .env 檔,AI Agent 在讀取檔案或執行時,很有可能不小心把金鑰內容外流,等同於將系統的主控權拱手讓人,暴露在外洩的巨大風險中。
最近 Google 釋出了 Gemma 4 系列,其中 gemma4:e4b 是專為本機與一般電腦設計的版本,4.5B 有效參數,理論上筆電可以跑。我想說趁這個機會,把 Claude Code 的推論後端換成地端,省點 API token,結果跑得很累 XDD。最後發現「跑得起來」跟「能正常工作」是兩件完全不同的事。這篇就是把整個踩坑過程記下來,包含架構設計、VRAM 預算計算、為什麼一定要加 LiteLLM、以及 Claude Code 的 token 結構分析。
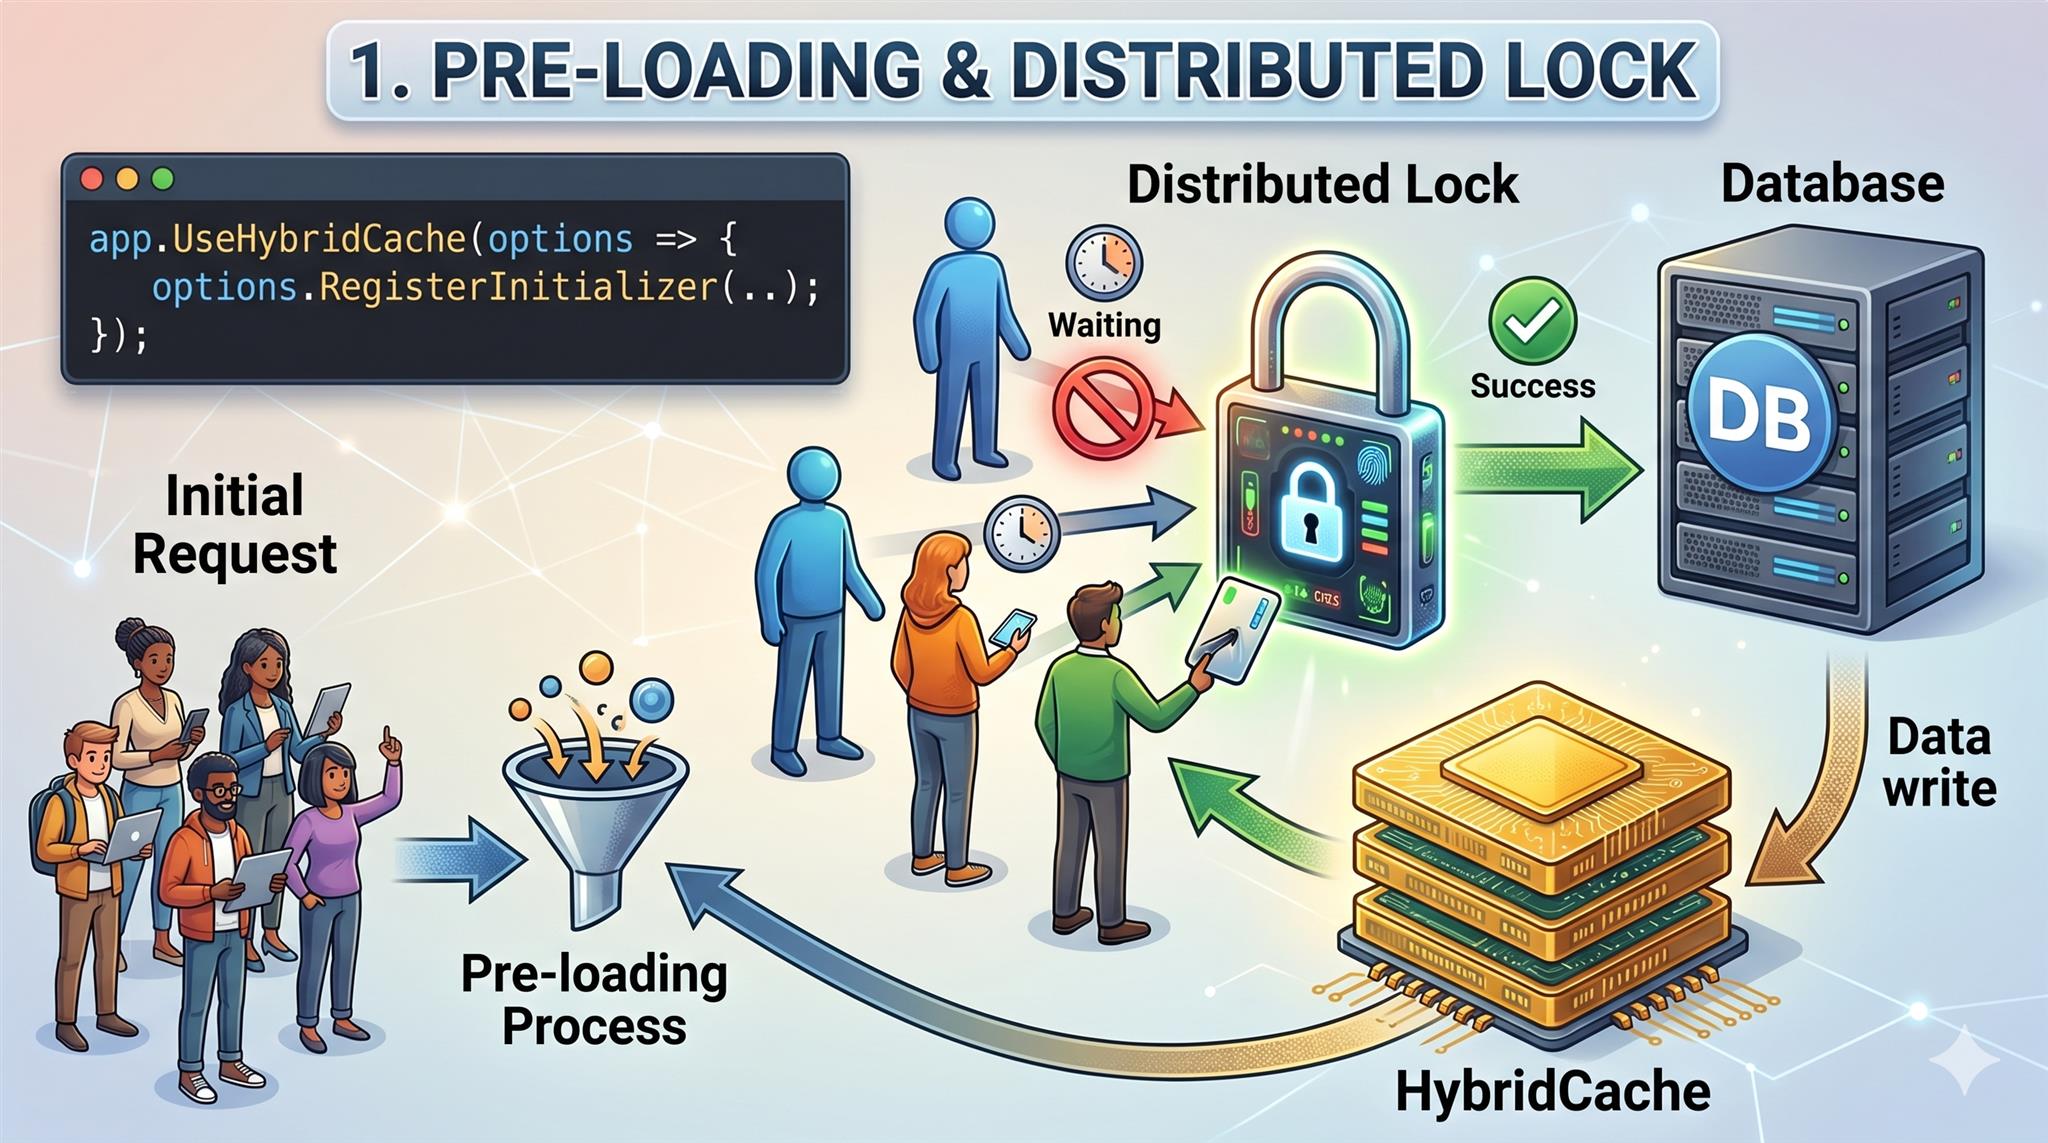
系統重啟之後,所有快取全空,大量請求同時打到 DB,DB 直接噴掉了啦!!! 這就是快取雪崩(Cache Avalanche)的經典場景。 本文用 .NET 10 的 HybridCache 示範三種防護策略:TTL Jitter、分層 TTL、Circuit Breaker,並搭配整合測試驗證行為。
SPA 做身分驗證,一定要面對一個問題:**Token 要存在哪?** Authorization Code Flow + PKCE(RFC 7636)是目前的標準做法,解決的是「授權碼在傳輸途中被攔截後,攻擊者拿去換 Token」的問題。搭配 CSP(Content Security Policy)從瀏覽器端限制腳本來源,這兩道防線合在一起,才算是比較完整的 SPA 安全架構。 這篇文章用 ASP.NET Core Web API 自己實作授權伺服器,從頭走完整個 PKCE 流程,包含帳密驗證、Session Cookie 持久化,以及受保護的 API 端點。